📝 Fiche résumée
Pour aller plus loin : Contrôles sur ce chapitre 🎯
Contrôle Suites Arithmétiques et Géométriques 2
Chapitres: Suites arithmétiques et géométriques
Contrôle Arithmétique 1
Chapitres: Arithmétique
Devoir commun Polynômes, Suites et Dérivation - sujet 1
Chapitres: Automatismes Polynômes du second degré ...
Contrôle Arithmétique 2

Chapitres: Arithmétique
Contrôle Suite Arithmétiques et Géométriques 3
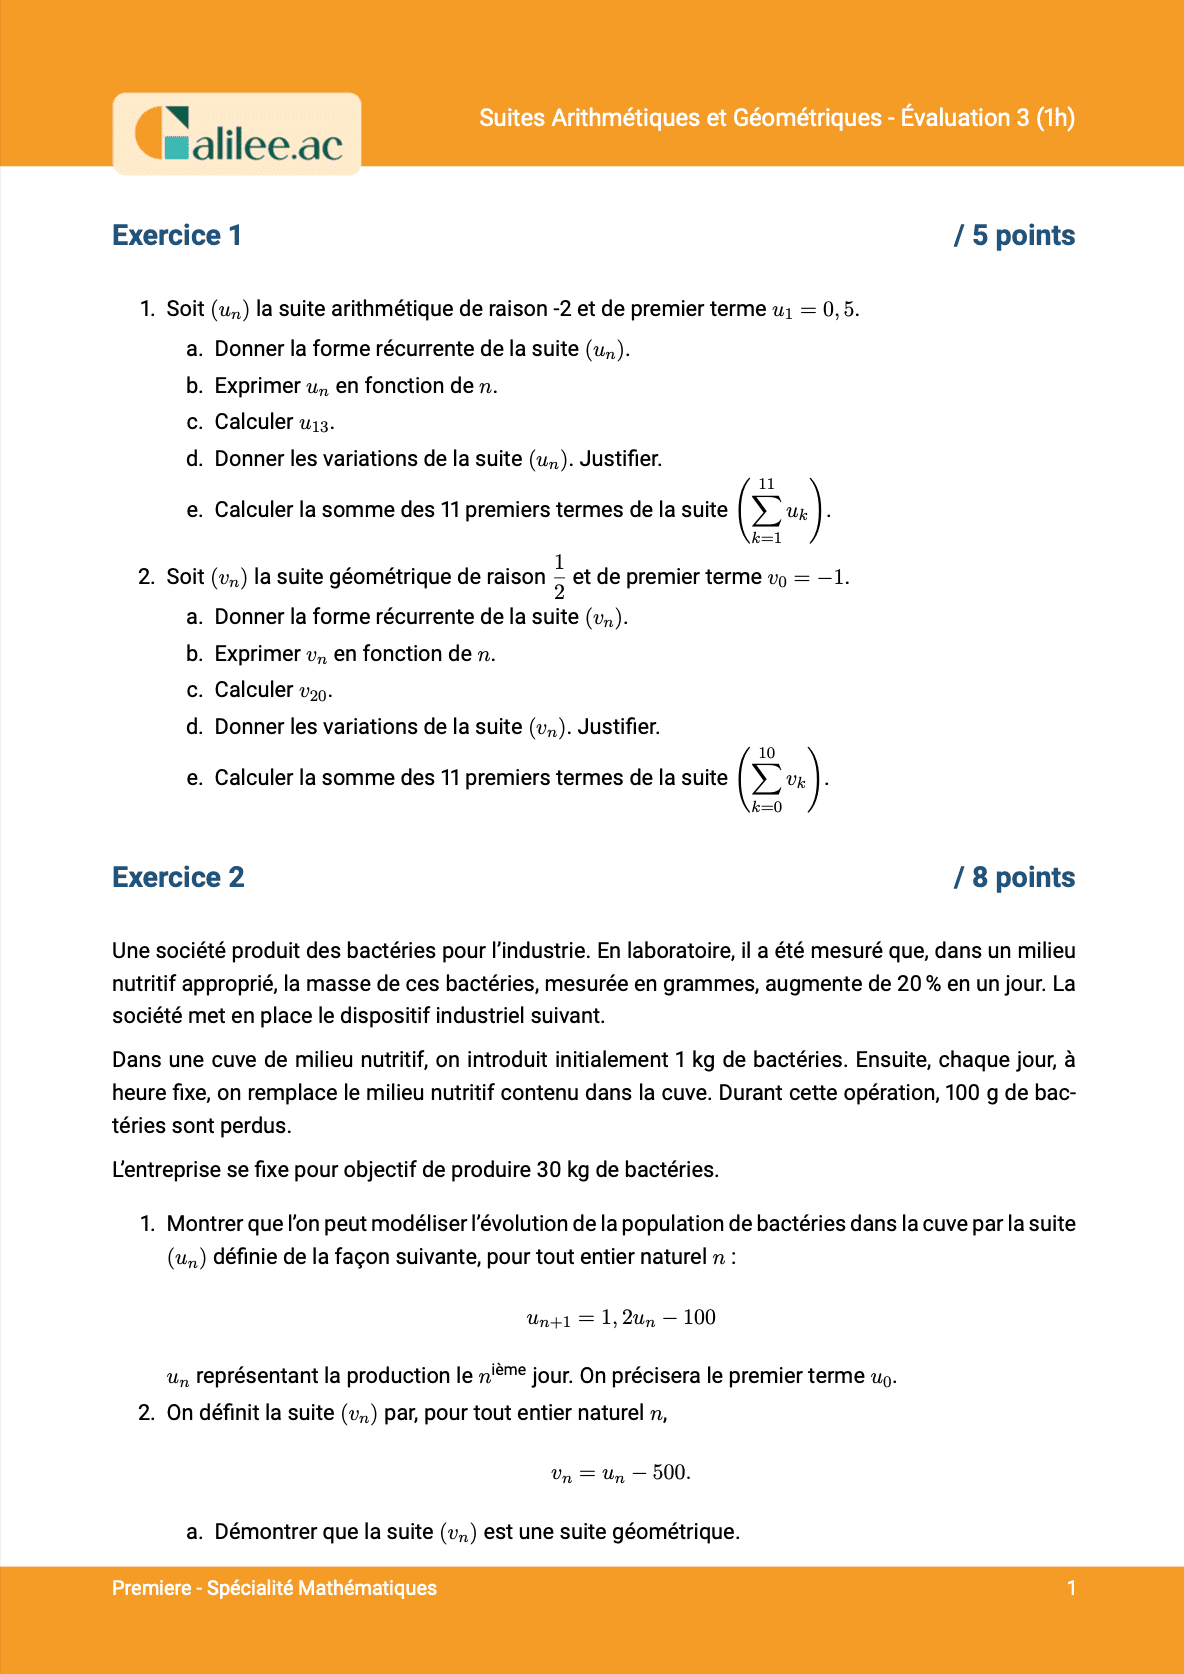
Chapitres: Suites arithmétiques et géométriques
BAC BLANC 1ère spécialité maths 2
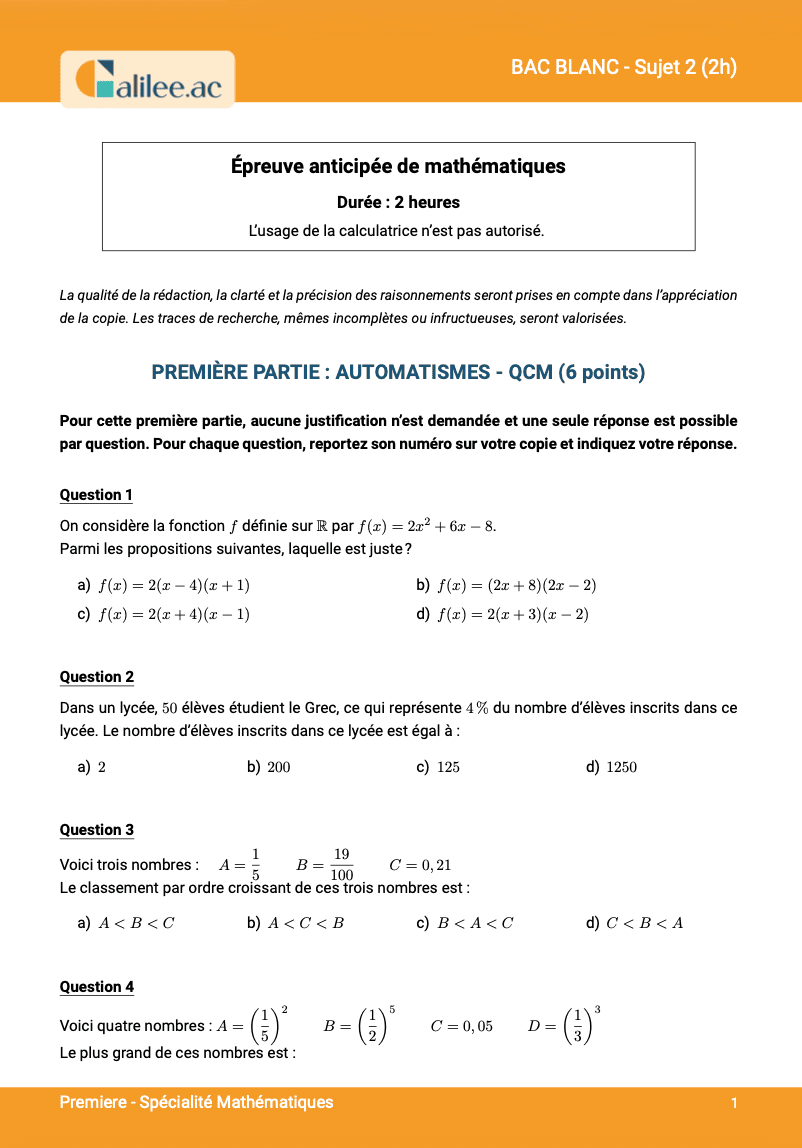
Chapitres: Automatismes Suites arithmétiques et géométriques ...
Contrôle Suites Arithmétiques et Géométriques 1
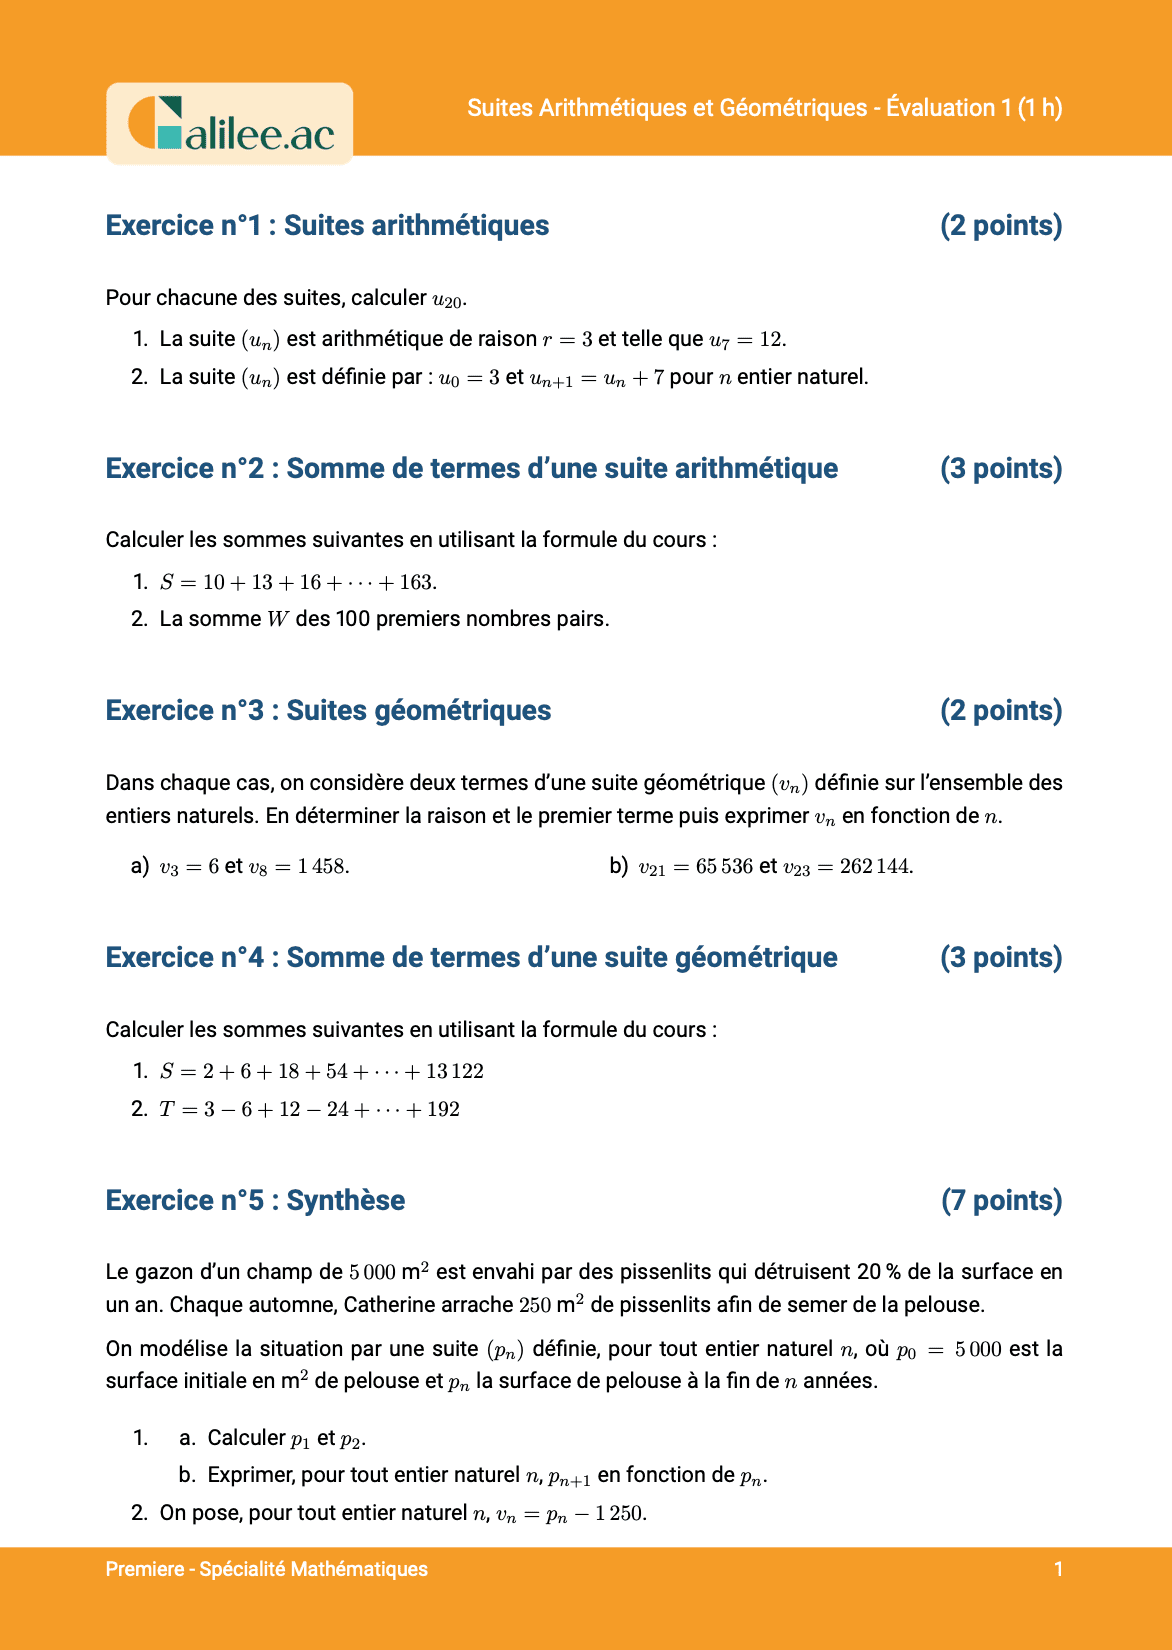
Chapitres: Suites arithmétiques et géométriques
DS6 - Géométrie repérée, probabilités conditionnelles et suites
Chapitres: Géométrie repérée Probabilités Conditionnelles ...
Contrôle Arithmétique - sujet 1

Chapitres: Arithmétique
Contrôle Suites arithmétiques et géométriques - sujet 1
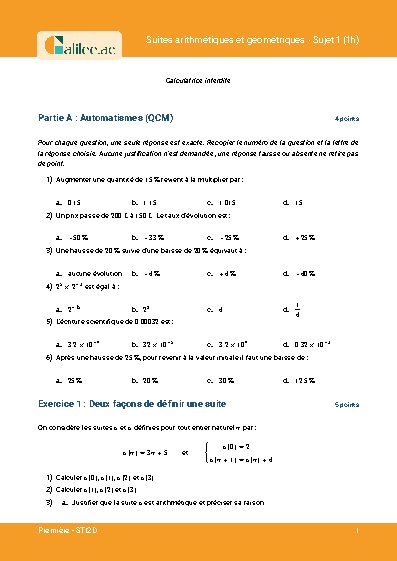
Chapitres: Suites arithmétiques et géométriques Généralités sur les suites ...
L'arithmétique des entiers : compter autrement
L'arithmétique est la plus ancienne des branches des mathématiques et, paradoxalement, l'une des plus vivantes. Elle ne s'intéresse qu'aux nombres entiers, mais cette restriction apparente ouvre un monde de raisonnements d'une grande finesse : divisibilité, restes, nombres premiers, équations à résoudre dans les entiers. En Terminale Maths Expertes, le chapitre rassemble les outils qui permettent de démontrer proprement des énoncés que l'intuition seule ne suffit pas à établir, et il débouche directement sur la cryptographie moderne, où la sécurité des échanges repose sur la difficulté de factoriser de très grands entiers. Cette fiche de révision en rassemble les définitions, les théorèmes et les formules sous une forme relisible en quelques minutes. Elle ne remplace pas le cours : les démonstrations, les méthodes de rédaction et les exercices d'application restent indispensables, et c'est souvent la rédaction qui fait la différence à l'épreuve.
Divisibilité et division euclidienne
Multiples et diviseurs
Tout part d'une définition simple : un entier b divise un entier a lorsqu'il existe un entier k tel que a soit le produit de b par k. On dit alors que a est un multiple de b, et que b est un diviseur de a. Toute la suite du chapitre se construit sur cette relation, qu'il faut savoir manipuler dans les deux sens : reconnaître une divisibilité et, surtout, l'établir en exhibant le facteur manquant.
Le raisonnement par combinaison linéaire
Une propriété revient dans presque toutes les démonstrations du chapitre : si un entier divise deux autres entiers, alors il divise toute combinaison linéaire de ces deux entiers, c'est-à-dire toute somme de leurs multiples. C'est l'outil de base pour montrer qu'un diviseur commun divise aussi une expression construite à partir des deux nombres, et c'est ce qui permet de faire disparaître une inconnue d'un raisonnement.
La division euclidienne
Diviser un entier par un entier strictement positif, c'est écrire le premier comme un multiple du second augmenté d'un reste, ce reste étant positif et strictement inférieur au diviseur. Le point décisif est l'unicité du couple formé par le quotient et le reste : c'est elle qui autorise à raisonner sur « le » reste, et qui fonde tout ce qui suit sur les congruences. L'encadrement du reste n'est pas un détail décoratif, c'est la condition qui rend cette unicité possible, et l'oublier est l'erreur la plus fréquente en rédaction.
Les congruences
Définition et lecture
Deux entiers sont congrus modulo un entier lorsqu'ils ont le même reste dans la division euclidienne par cet entier. De façon équivalente, et c'est souvent la formulation la plus commode pour démontrer, leur différence est un multiple de ce modulo. Passer d'une formulation à l'autre selon les besoins est un réflexe à acquérir : la première se lit sur des exemples, la seconde se manipule algébriquement.
Ce que les congruences autorisent
Leur force tient à leur compatibilité avec les opérations. On peut additionner deux congruences de même modulo, les multiplier, et élever à une puissance entière. Ces trois règles transforment des calculs sur de très grands nombres en calculs sur de petits restes, et c'est ce qui permet de déterminer le chiffre des unités d'une puissance gigantesque, ou de prouver un critère de divisibilité, sans jamais poser l'opération.
Une mise en garde s'impose néanmoins : on ne simplifie pas une congruence comme on simplifie une égalité. Supprimer un facteur commun des deux côtés n'est licite que sous condition, et c'est un piège classique des exercices.
PGCD, Bézout et Gauss
Le plus grand commun diviseur
Le PGCD de deux entiers est le plus grand de leurs diviseurs communs. Plusieurs propriétés servent constamment : si l'un divise l'autre, le PGCD est la valeur absolue du plus petit ; multiplier les deux nombres par un même facteur multiplie le PGCD par ce facteur ; et surtout, le PGCD d'un nombre et de son diviseur est inchangé si l'on remplace le premier par le reste de sa division par le second. Cette dernière propriété est le moteur de l'algorithme d'Euclide, qui calcule un PGCD en quelques étapes là où la recherche des diviseurs serait interminable.
Deux entiers sont dits premiers entre eux lorsque leur PGCD vaut 1. Attention à ne pas confondre : des nombres premiers entre eux n'ont aucune raison d'être eux-mêmes des nombres premiers.
L'identité et le théorème de Bézout
L'identité de Bézout affirme que le PGCD de deux entiers s'écrit toujours comme une combinaison linéaire de ces deux entiers, à coefficients entiers. Le théorème de Bézout en est le cas remarquable : deux entiers sont premiers entre eux si et seulement s'il existe une combinaison linéaire d'eux qui vaut 1. C'est une équivalence, donc un outil à double sens, et c'est ce qui en fait le résultat le plus utilisé du chapitre. Trouver explicitement les coefficients passe par l'algorithme d'Euclide remonté, une méthode calculatoire qu'il faut avoir pratiquée plusieurs fois pour la mener sans erreur le jour de l'épreuve.
Le théorème de Gauss
Le théorème de Gauss énonce que si un entier divise un produit et qu'il est premier avec l'un des facteurs, alors il divise l'autre. L'hypothèse de primalité entre les deux nombres est absolument essentielle : sans elle l'énoncé est faux, et les contre-exemples sont faciles à construire. Son corollaire complète le tableau : deux entiers premiers entre eux qui divisent chacun un même nombre voient leur produit le diviser aussi. Ces deux résultats servent à conclure la plupart des résolutions d'équations diophantiennes.
Nombres premiers et décomposition
Définition et test de primalité
Un entier supérieur ou égal à 2 est premier lorsqu'il n'admet que deux diviseurs positifs, 1 et lui-même. Pour savoir si un nombre est premier, un résultat économise énormément de travail : s'il ne l'est pas, il possède nécessairement un diviseur premier inférieur ou égal à sa racine carrée. Il suffit donc de tester les nombres premiers jusqu'à cette racine, ce qui réduit considérablement le nombre d'essais.
La décomposition en facteurs premiers
Tout entier supérieur ou égal à 2 s'écrit comme un produit de nombres premiers, et cette écriture est unique à l'ordre des facteurs près. C'est le théorème fondamental de l'arithmétique, et il donne une description complète des diviseurs : un diviseur d'un nombre s'obtient en reprenant les mêmes facteurs premiers avec des exposants compris entre zéro et ceux de la décomposition. De là se déduisent le dénombrement des diviseurs et le calcul d'un PGCD à partir des décompositions.
Le petit théorème de Fermat
Ce théorème relie primalité et congruences. Si un nombre premier ne divise pas un entier naturel, alors une certaine puissance de cet entier, d'exposant égal au nombre premier diminué de un, est congrue à 1 modulo ce nombre premier. Une variante, valable sans condition sur l'entier, affirme qu'élever cet entier à la puissance du nombre premier le laisse congru à lui-même. C'est l'outil qui permet de réduire des exposants énormes et de conclure des calculs de restes qui paraissent hors de portée. Il est aussi à la base des tests de primalité utilisés en cryptographie.
Les réflexes à emporter en contrôle
- Écrire une divisibilité sous forme de produit dès qu'on veut la démontrer.
- Penser à la combinaison linéaire pour faire travailler un diviseur commun.
- Ne jamais omettre l'encadrement du reste dans une division euclidienne.
- Utiliser les congruences pour remplacer un grand nombre par son reste avant tout calcul.
- Se souvenir que Bézout est une équivalence, donc exploitable dans les deux sens.
- Vérifier l'hypothèse « premiers entre eux » avant d'invoquer Gauss.
- Tester la primalité en s'arrêtant à la racine carrée.
Ces repères couvrent ce qui est attendu, mais l'arithmétique se juge surtout à la rigueur de la rédaction : un théorème correctement cité mais mal appliqué ne rapporte rien. Servez-vous de la fiche comme d'un dernier passage avant l'épreuve, une fois les démonstrations comprises et les exercices travaillés.